软件物料清单(SBOM)列出产品某个版本里的组件。Nuxy 拿这些组件和公开的漏洞数据比对,有新漏洞公开时会继续比对。
支持的文件
- CycloneDX,JSON 或 XML
- SPDX,标签值格式、JSON、JSON-LD,或者压缩包
- CSV,用 Nuxy 的模板(上传对话框里的下载 CSV 模板)
也可以点在页面中填写手工录入组件,适合没有构建工具生成 SBOM 的小产品。
上传文件
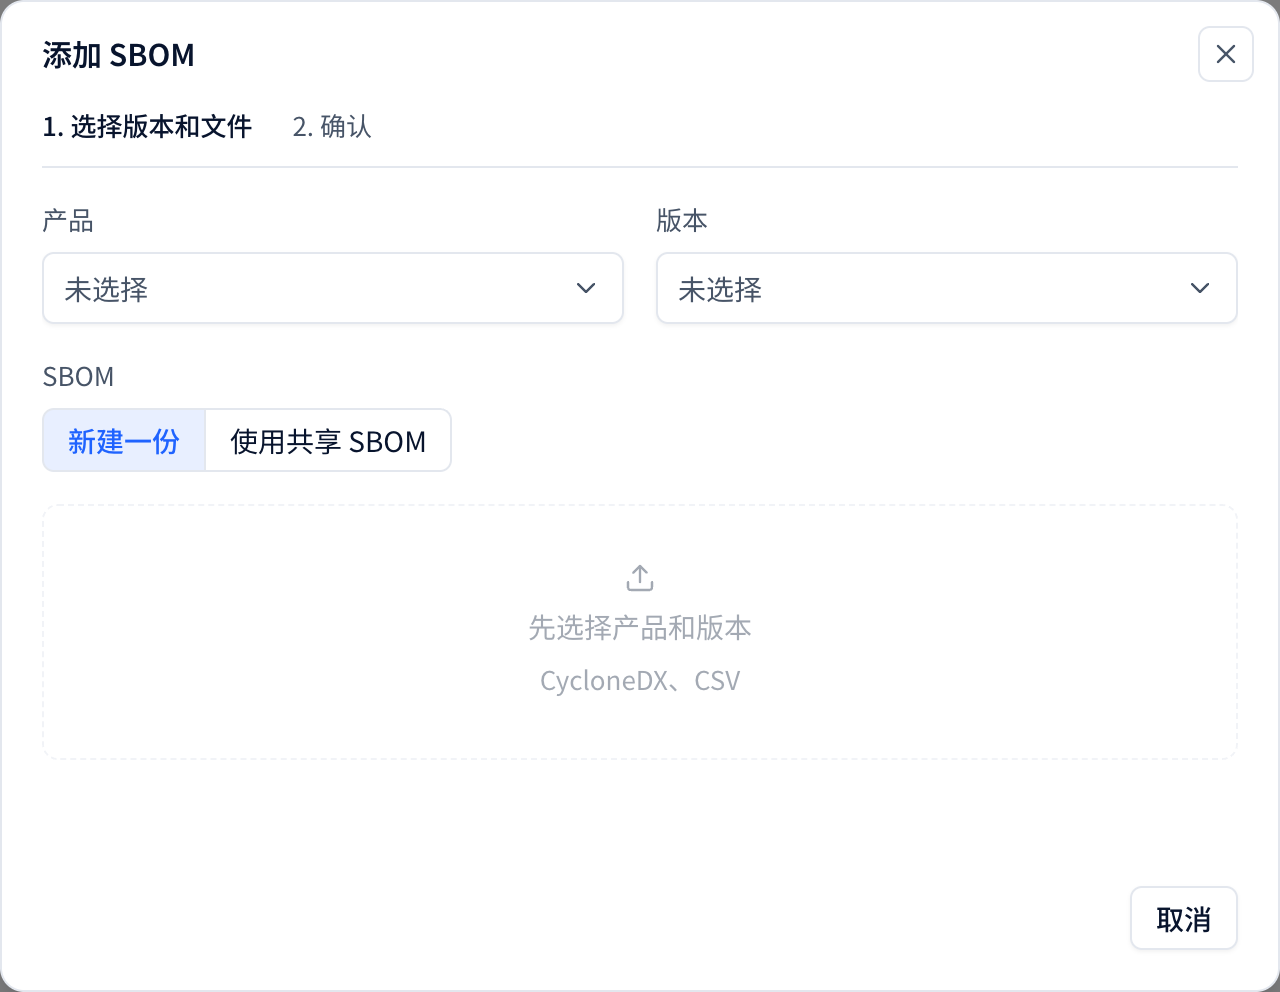
- 打开漏洞 → SBOM,点添加 SBOM。
- 选择产品和版本。要同时新建版本,在版本列表里选新建版本,填写版本号。
- 保持选中新建一份,把文件拖进对话框,或者点击选择文件。
- 点下一步。Nuxy 显示识别出的格式、找到多少个组件、能识别多少个。
- 给这份 SBOM 起个名称,点导入。
版本已经发布时,Nuxy 会要求填写修改理由,理由记在版本的历史里。
识别每个组件
只有确切知道是哪个组件(有 PURL 或 CPE 这类标识),Nuxy 才能检查它的漏洞。扫描覆盖率是已识别组件所占的比例。
有组件没识别出来时,SBOM 页会提示。点只看这些,再打开高级补上标识或供应商。本组织自己开发的组件可以标为自研,自研组件不和公开漏洞数据比对。
多个产品共用一份 SBOM
几个产品用同一套软件(例如同一个 SDK)时,导入时勾选标为共享。其他产品在上传对话框里选使用共享 SBOM,不用再传一次文件。一个版本可以有多份 SBOM,例如固件一份、共用的 SDK 一份。
上传之后
Nuxy 检查组件时,SBOM 页显示漏洞扫描:分析中,完成后显示找到的漏洞数。接着去研判漏洞。
SBOM 里有 Linux 内核时,再上传一份内核编译清单,排除没有编译进来的内核代码。见生成内核编译清单。
新的构建出来后要更新 SBOM,在 SBOM 页点重新上传。勾选保留之前补全的标识,手工补上的标识不会丢。