风险评估记录产品面临哪些网络安全风险、每条风险有多严重、用哪些措施降低。要求风险评估的合规评估会关联到它。
新建评估
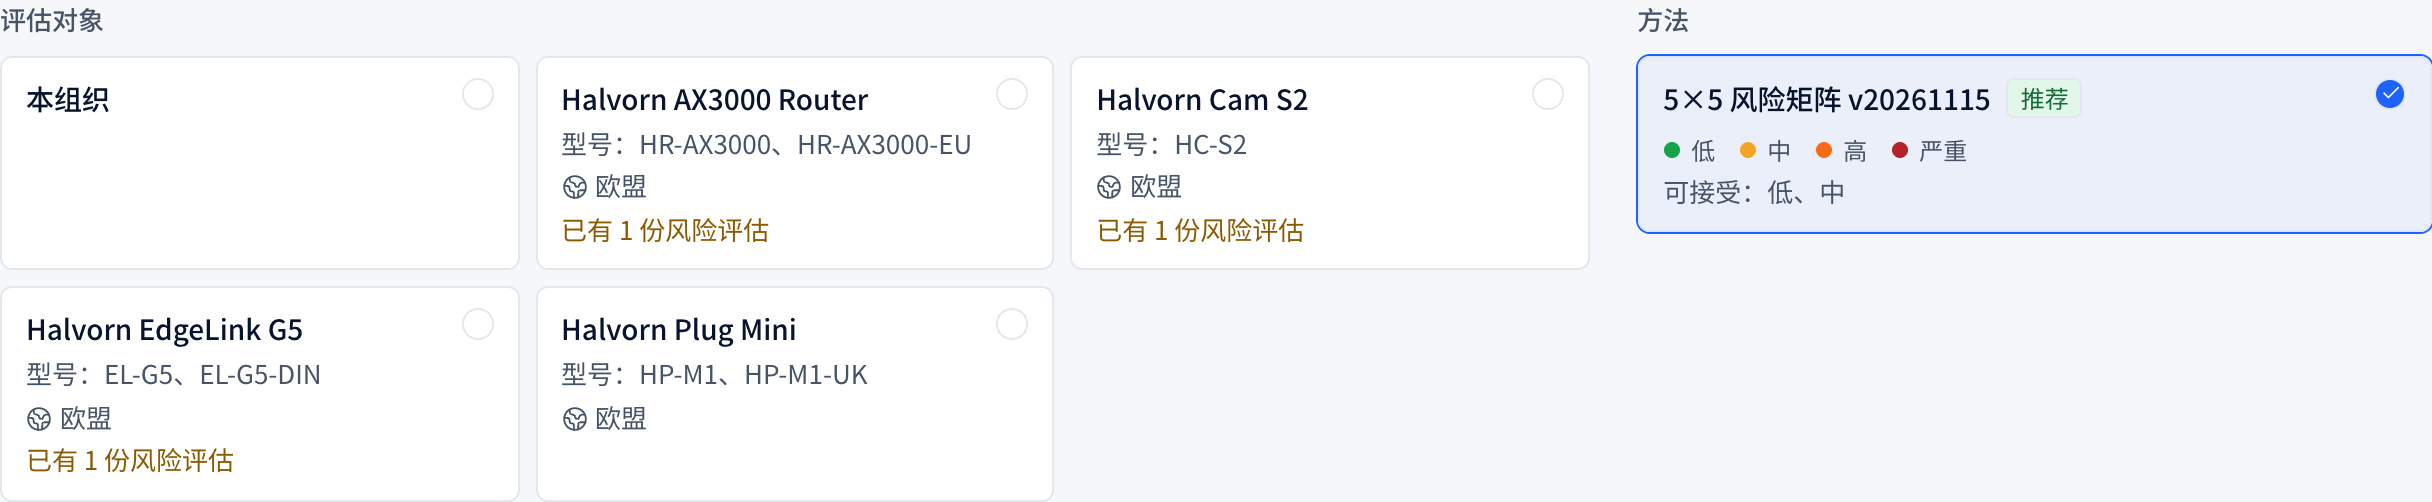
打开风险管理 → 风险评估,点新建评估。向导有四步。
- 产品与方法:选择产品(评估整个组织时选本组织)和评分方法。方法会写明哪些风险等级可以接受。
- 产品能力:核对能力,已按产品档案预填。完成时这里的修改会写回产品档案。
- 选择模板:Nuxy 按能力推荐风险模板。覆盖缺口列出没有被任何已选模板覆盖的能力。
- 确认建议:查看模板要加入的风险、资产和措施,去掉不适用的。
点创建风险评估完成。
为每条风险评分并处置
打开一条风险进行评分。固有评分是没有任何措施时的风险;残余评分是选定的措施落实后剩下的风险。评分不一目了然时,写上评分理由。
然后选择处置方式和落实它的措施。选择接受风险而不是降低时,要写明为何不能规避或降低,写好理由后才保存处置方式。
每条风险依次经过待评分、待处置、处置中、已处置(或已接受)。页面上方的风险矩阵按可能性和影响显示处置前后的风险,并画出接受基线。
措施
措施标签列出这份评估用到的所有措施,以及它们在这个产品上的实施状态。一条措施可以降低多条风险。
添加更多风险
- 添加风险:自己新建一条风险。
- 从模板添加:从向导里没选的模板添加风险。
- 威胁识别参考列出产品 SBOM 里有已知漏洞的组件。点从此组件新建风险,把它变成一条风险。
复核与报告
评估有下次复核日期。有重要变化时(例如已发布版本出现新的高危漏洞),Nuxy 会显示复核提醒。点完成复核记录复核结果。
点生成报告生成评估的 PDF。适用性声明标签按风险推导出哪些要求适用、为什么适用。