事项是安全团队需要跟进的事情:外部提交的漏洞报告,或者安全事件。通过安全中心门户提交的报告会自动成为事项,也可以点新建事项自己建。
找到你的事项
打开安全中心 → 事项。列表显示未关闭的事项,截止时间最近的排在前面。可以按类型或负责人筛选,例如我负责的。每个事项有一位负责人。
处理漏洞报告
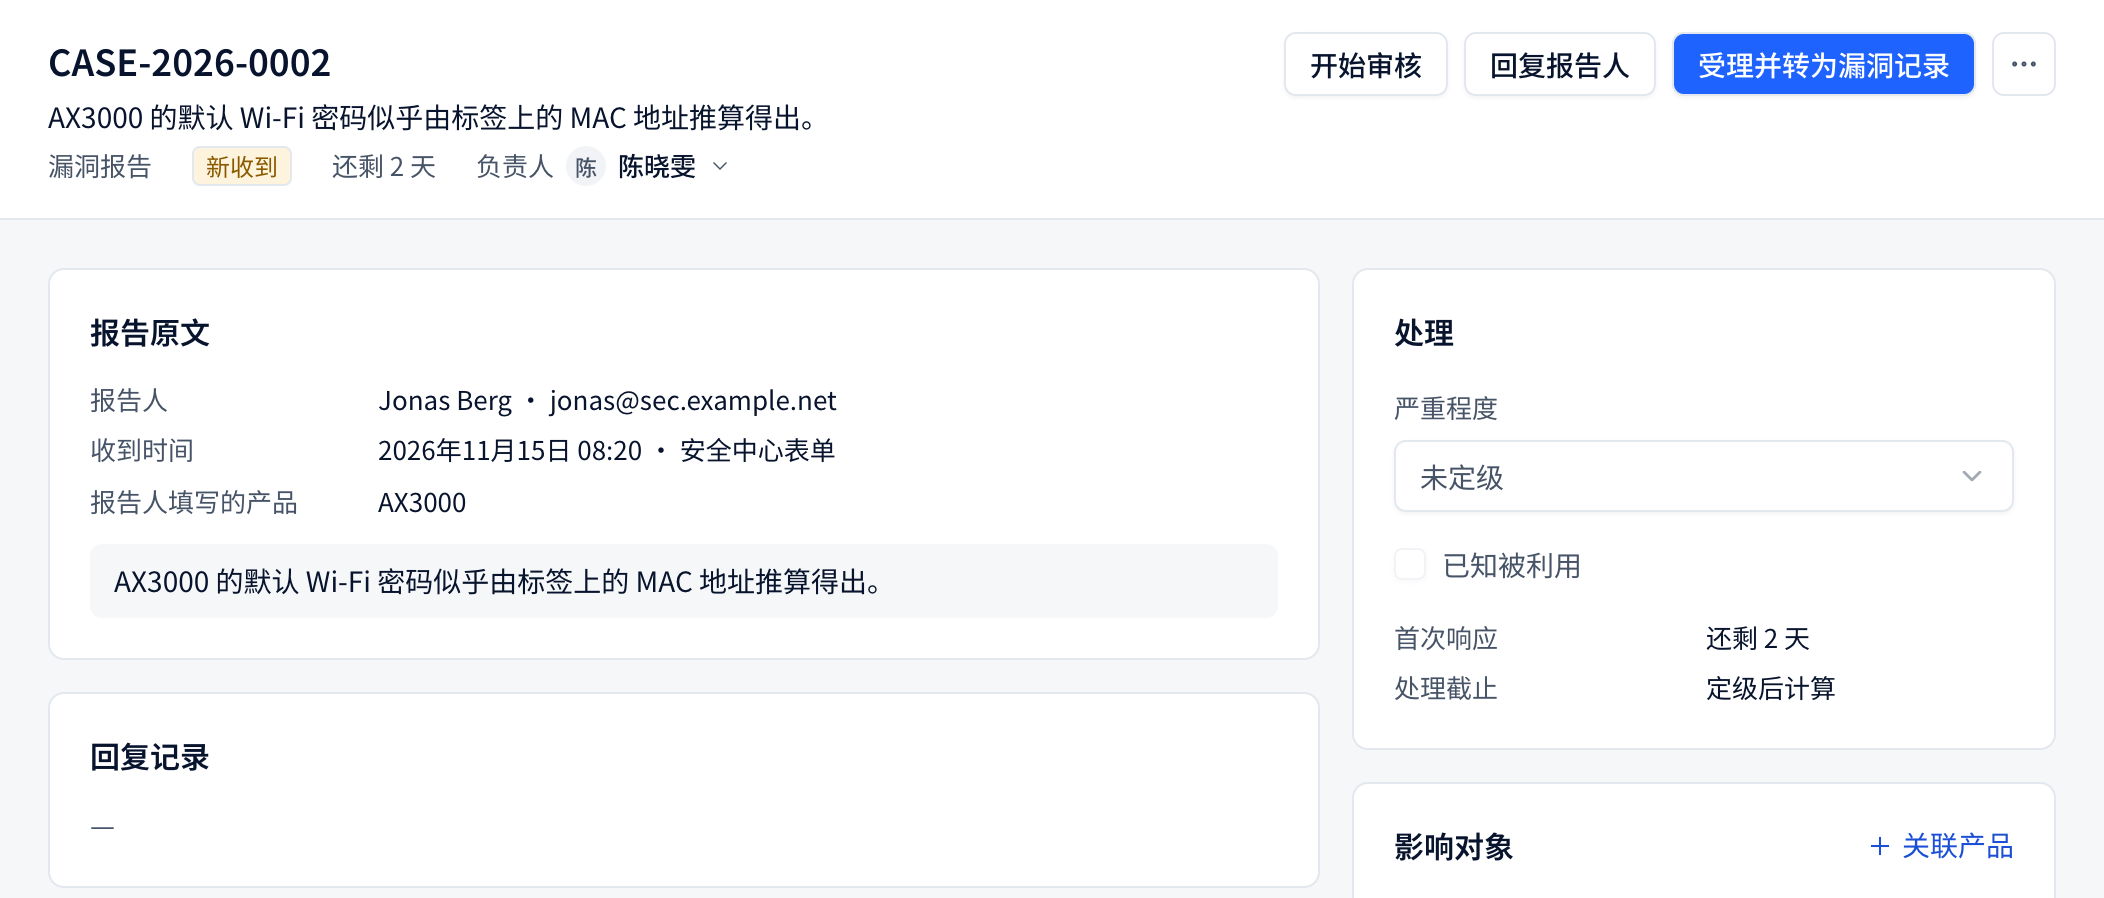
- 打开事项。报告原文显示报告人提交的内容,包括报告人填写的产品。在影响对象下点关联产品,把事项和你的产品关联起来。
- 点开始审核。
- 在处理下评定严重程度。处理截止时间按严重程度确定;首次响应的期限从收到报告时算起。
- 点回复报告人确认收到并告知进展。回复通过邮件发出,并留在事项里。
- 作出决定:
- 确实是漏洞时,点受理并转为漏洞记录。可以新建漏洞记录,漏洞已经有记录时选关联已有记录。事项变为已转为漏洞记录,之后在漏洞记录里继续处理,见研判漏洞。
- 无效、重复或是垃圾信息时,点驳回。
处理安全事件
对安全事件,点开始调查,随着了解逐步填写事件信息,会自动保存。弄清楚后点确认事件或排除。
事件需要向主管机构上报时,选判断为需上报,点确认并建案。上报时限从知悉时算起,不必等调查结束。见准备向主管机构的上报。
关闭事项
不再需要处理时点关闭。事项的历史记下每一步。
事项处理完后要保护报告人的隐私,可以点匿名化报告人。姓名、邮箱和电话将不再显示,报告内容保留。